

En busca de la verdad
En busca de la verdad
Expertos descubrieron que los enlaces públicos quedaban indexados en el DNS con los títulos de los chats, dejando al descubierto registros personales y archivos corporativos. La compañía frenó la herramienta de manera preventiva.
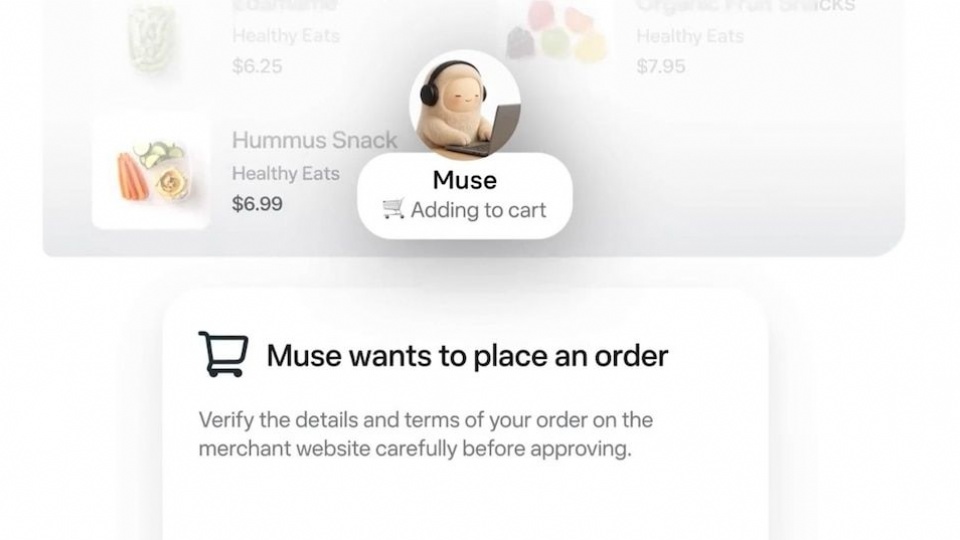
La compañía tecnológica Meta resolvió suspender de manera preventiva la herramienta que permitía compartir conversaciones mantenidas con Muse, su agente de inteligencia artificial de asistencia personal. La determinación corporativa se tomó de urgencia luego de que especialistas de la firma de ciberseguridad Claroc alertaran formalmente sobre una severa vulnerabilidad en el diseño del servicio, la cual dejaba expuestos datos confidenciales, historiales privados y documentación corporativa interna ante cualquier tercero sin autorización previa.
La función observada permitía a los usuarios de Muse difundir sus interacciones mediante la generación automática de un enlace web accesible desde cualquier navegador. Sin embargo, los analistas descubrieron que estas direcciones url resultaban públicas por diseño desde su origen técnico. Según detallaron en su investigación, la plataforma asignaba a la dirección web el mismo título otorgado a la conversación y lo registraba de forma automática en los servidores de DNS público, facilitando que actores maliciosos rastrearan el historial de consultas del sistema para indexar y leer los contenidos sin requerir el link original.
Los investigadores denominaron a esta brecha como GhostShares, señalando la peligrosidad de páginas que se abren para personas ajenas a la interacción que pueden encontrarlas mediante búsquedas pasivas de registros de nombres de dominio:
Datos expuestos: los reportes confirmaron accesos no autorizados a registros médicos y personales de usuarios, además de información confidencial y documentación reservada de compañías privadas.
Vía libre a ciberdelitos: desde Claroc advirtieron que la indexación de estos títulos funcionaba como un atajo directo para perpetrar fraudes financieros, suplantaciones de identidad dirigidas y maniobras complejas de ingeniería social.
Notificación a la firma: la brecha de privacidad había sido advertida a la compañía el pasado 8 de octubre a través del programa oficial de recompensas por hallazgo de errores (bug bounty), apenas un mes después de la salida al mercado de la IA.
Tras la difusión pública de la vulnerabilidad por parte del portal especializado Ars Technica, voceros de Meta confirmaron la deshabilitación temporal de la herramienta mientras sus equipos de ingeniería revisan la arquitectura del software. La tecnológica adelantó que evalúa modificaciones estructurales para restringir la visibilidad de los vínculos y evitar la exposición no deseada de las consultas.
La falla impacta directamente sobre el despliegue de Muse, el flamante modelo de IA concebido por la compañía de Mark Zuckerberg para gestionar agendas personales, tramitar reservas de viajes, procesar pagos bancarios previa confirmación y completar formularios administrativos, tareas que manejan volúmenes críticos de datos confidenciales de los usuarios en entornos digitales.